2010年6月21日 星期一

Vigor3300V飯店業使用實例


Vigor3300V飯店業使用實例

飯店每天來客來來去去
而且在投宿客的上網需求日益增加
飯店如果沒有提供上網環境
可能比較難招得客人
而且飯店本身業務日漸跟網路有關
上網訂房的客人
上網連絡的客人
很多都跟網路上的業務有關
所以飯店本身必須提供良好的上網環境

但是又必須跟客人的環境有個區隔
因此所以防火牆本身要有vLan功能外
最好還能有HA功能的好防火牆
當有問題時
另一台備機可以馬上發生做用
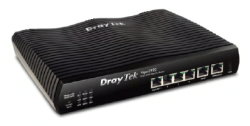
我們為您推薦Vigor 3300V
台灣多家飯店已經採用

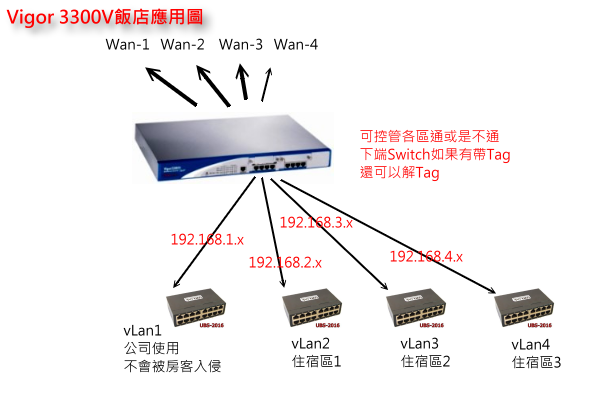
架構圖如下


他可以切IP Routing的vLan
比如公司內部使用192.168.1.x的區段
可以跟住宿區的客房部完整切開
不會互相干擾
客房區可以使用UBS-2016跟UBS-2008可以做每一間房間的切隔
不會因為房號301的電腦中毒或是其他問題去影響到房號302的客房


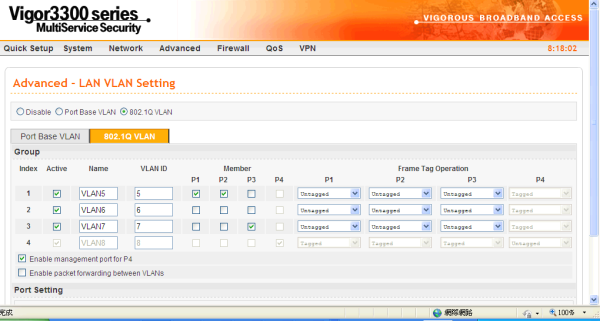
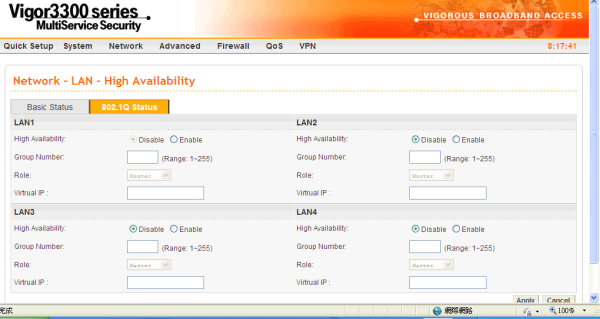
vLan的設定方法比Port Base vLan多了一個802.1Q的vLan功能
設定相當的簡單

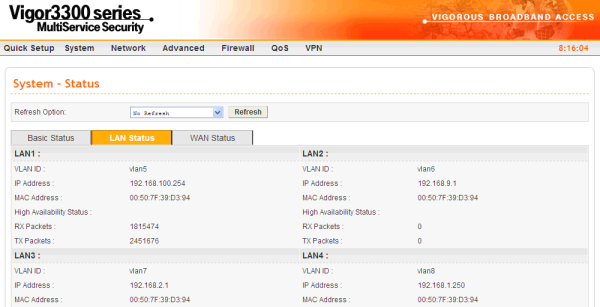
可以將Lan區隔成3+1區
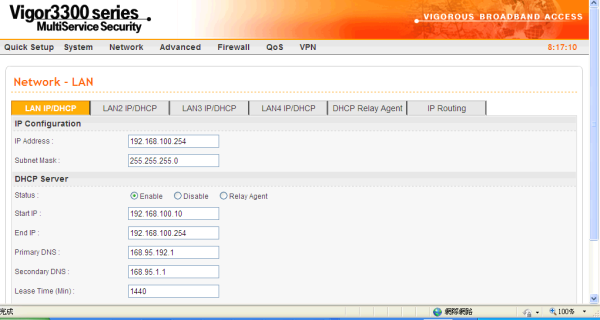
分別定義不同的IP區段

除了可以定義不同的IP區段外
DHCP Server跟DNS Server都可以分開指定

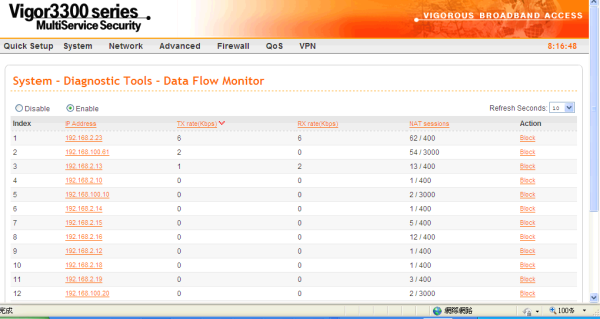
可以看見Client端流量的使用狀況

可以設定HA模式
兩台一起使用
一台當線上的備機
Vigor 3300V有支援SmartMonitor這一個功能也很特殊喔!!
所以Vigor 3300V真是一台適合飯店業使用的好機器

2010年6月18日 星期五

馬上為您的Mail_Server加上防廣告信防病毒和稽核功能

馬上為您的Mail_Server加上防廣告信防病毒和稽核功能

這不是神話 ^^
只要您的觀念正確
懂什麼是SMTP Relay跟POP3 Proxy

馬上Download我們UBLink的Mail-God ISO檔
http://www.ublink.org/index.php/2010-02-27-07-28-57/13-mail-god.html

燒成CD
找一台空的電腦
馬上架設一台可以為您的Mail Server加上防廣告信防病毒和稽核功能
甚至也可以代收外部的Mail Box
比如msa.hinet.net
甚至也可以做到防廣告信防病毒和稽核功能喔 !!
可以無限制的使用60天

當然只要信件一經過我們UBLink的Mail-God
凡走過必留痕跡
^^側錄的功能一定是有的啦 !!

當然功力更深的人可以不必使用到真的一台電腦
利用VirtualBox或VMware連電腦都省了
真正的省錢省電又省工
^^(環保話題真熱門!!)

架構要先說明
先解釋啥叫做SMTP Relay


只要在Firewall防火牆更改Port 25 SMTP先讓信件流過我們的UBLink Mail-God
並且在我們的UBLink的Mail-God設定好讓他認識你的Mail Server是那一個Domain跟那一個內部IP即可!!

這樣他就可以幫您過濾SMTP信件
寄信也會幫你做寄信驗證
不用害怕Open Relay

原本的Mail Server對外寄信也一樣
將所有的SMTP全部轉到UBLink Mail-God
我們甚至可以幫您做到信件稽核功能
就是當信件要往外寄送時看到您設定的條件可以將信件Q下來
等相關的主管或審核者允許該封信件收發時
信件才會真正往外送
連外部寄進來也一樣
處理都是雙向的
因此我們才會稱為是Mail-God

POP3 Proxy的動作也是一樣的
只要設定好他所要代送代收的Domain或E-Mail Address
這樣我們一樣可以幫您做到四個主要的功能

1.側錄
2.防廣告信
3.防病毒信
4.稽核(管制收發信)

這樣只要將Firewall對外的SMTP跟POP3通通封住
那麼使用者的收發信全部都在公司的掌握之中了

夠有趣了吧 !!
而且不管要處理多大的多快的信件只跟您挑選的硬體有關
而且更有趣的是他只要幾分鐘就可以馬上架設起來

一,先架好一台UBLink Mail-God
二,設定貴公司的Domain跟內部Mail Server的IP
三,Firewall轉25跟110 Port給UBLink的Mail-God
四,有問題,馬上Call 0800-555-195(伊救我)

夠容易了吧 !!

首先第一步要先有UBLink Mail-God最新的ISO檔
Download位置是
http://www.ublink.org/index.php/2010-02-27-07-28-57/13-mail-god.html

第二部您要找一台PC或使用VirtualBox或VMware都可以
讓CD先開機
首次他會規劃Format硬碟
您可以不用更改設定
按下一步即可
等進到Console畫面出現IP時
即是系統Ready的時候
過程大約只要3分鐘
這時候您可以按鍵盤的s
更改IP成為您要的IP


之後再另一台電腦輸入您自定的IP即可以進入登入畫面
格式類似為htts://ip:88
例如https://192.168.254.202:88
預設帳號跟密碼分別是admin/adminpw

登入之後先檢查基本設定

正確之後再設定SMTP Relay部份


不管您有多少Domain通通可以幫你處理
我們也有客戶買這個專門為他的客戶服務處理廣告信跟病毒信的問題


這樣我們可以幫您做到四個主要的功能

1.側錄
2.防廣告信
3.防病毒信
4.稽核(管制收發信)


POP3 Proxy也是一樣


設定真的超簡單的
這樣就可以馬上架設一台可以為您的Mail Server加上防廣告信防病毒和稽核功能的Server了


一,信件側錄


二,病毒信隔離


三,廣告信處理


信件收發稽核管制

四大主要功能
一樣也沒少

個人還有個人的管理畫面和黑白名單可以設定
甚至廣告信的Report和取回功能通通都有

詳細功能請看我們精彩的簡報
http://www.ublink.org/index.php/2010-02-27-07-28-57/dm/mail-god-pps/182-ublinkmail-god.html

詳細手冊下載位置
http://www.ublink.org/index.php/2010-02-27-07-28-57/34-mail-god.html


心動了嗎!!
趕快Download架設看看

如果您對本產品有任何問題
UBLink專人為您服務 !!

如何在三分鐘內找到被Relay的帳號

如何在三分鐘內找到被Relay的帳號

郵件伺服器Q住一堆信
造成Mail Server收發都很慢
打開Q住的信件一看
發現都不是內部寄給內部或是內部寄給外部的信件
而中華電信又發傳真或是E-Mail通知
再不處理將被停權
問電腦公司也查不出原因
只是懷疑可能內部電腦中毒或是郵件伺服器帳號跟密碼被外面的人猜中

我們教您快速排除這問題
第一種電腦中毒造成大量發信
很簡單
在Firewall觀看SMTP Port 25的Log就可以了
比較難處理的是要如何在三分鐘內找出被猜中的帳號跟密碼
因為一般如果Mail Server只有幾個帳號
就全部一起改密碼就好了
但是很多MIS是管幾百個幾千個帳號
那問題可就大了
不過MIS如果您學會這一招
簡單兩三分鐘就搞定了

首先我們需要一個工具叫做Mail-God(可以完整TEST 60天)
當然要購買一定是洽詢我們^^
他的使用方法很簡單
第一步先Download Mail-God光碟片
http://www.ublink.org/index.php/2010-02-27-07-28-57/13-mail-god.html
完整手冊
http://www.ublink.org/index.php/2010-02-27-07-28-57/34-mail-god.html

第二步將他安裝成一台虛擬機器,或是將iso檔燒成一片CD找一台電腦開機
請注意如果是找一台電腦開機,他會Format原本的HDD
Step1.他會問swap大小,一般是Ram的兩倍
Step2.個他會問要不要Format硬碟
Step3.重新開機成功,內定IP為192.168.10.168

第三步改為您需要的IP
在console畫面按s修改Wan IP

第四步登入主控制畫面
https://ip:88
帳號:admin
密碼:adminpw


第五步新增SMTP要代理的伺服器
就是@後面那一串,像我們就是ublink.org
內部的Mail Server IP是192.168.1.250


第六步修改Firewall的Port 25優先轉給Mail-God


第七步到郵件記錄區查看到底是那一個帳號被Relay了


以上
在三分鐘內輕輕鬆鬆就找出被猜中的帳號了

如果還有其他問題

請洽本公司服務處

2010年6月11日 星期五

Vigor2920在學生宿舍的使用範例


Vigor2920學生宿舍環境使用範例
(Vigor2920學校網路環境使用範例請看另一篇,因為設定有點不一樣)

因為Vigor 2920的NAT效能已經到達140Mbps
所以放在出租套房和社區寬頻的前端相當的好用

因為Vigor 2920有50,000個Current Session
因此整個效能足以應付30至50間套房
每一台電腦可以分得800~1000個Current Session使用

很多人常搞不清楚為何要計算電腦連線的Session
不是計算使用頻寬就好了嗎
這是因為早期電腦一般只有拿來做文書處理跟本機自己玩玩Game
現在是因為ON-Line Game和線上的影音連線和P2P的盛行
所以網路連線數需求激增
如果您未更改登錄檔前
IE目前只鎖兩個下載
連線數也是被限制成10個
因為這會影響到P2P的傳輸

而Session的計算方式很簡單
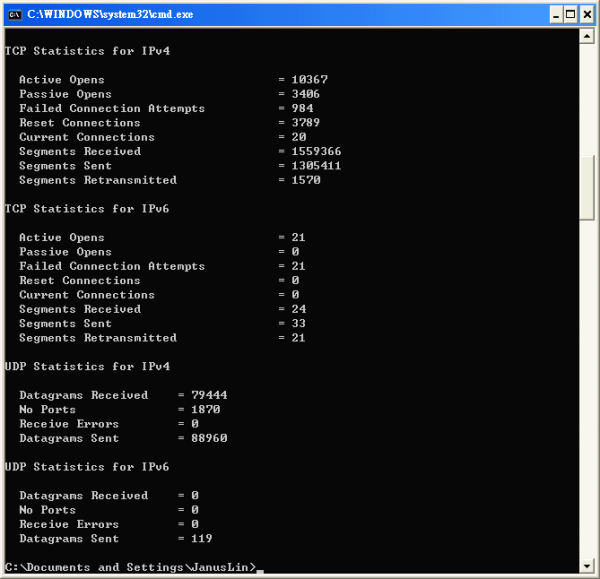
只要在命令提示字元處下Command netstat –s

你會發現畫面中間有一個Current Connections=20
這就是說正在連線當中的有20個Session
這Session是怎樣統計的
我們舉一個簡單的例子
就說一個開啟IE的Web畫面
第一個發出的封包是DNS udp port 53查詢,所以就已經是產生一個Session了
第二個發出的封包是http tcp port 80的封包,因此已經是第二個Session封包了
然後因為Web畫面裏常常分割成好幾個區塊
比如文字是一個區塊
一張圖片是一個區塊
因此一個區塊又算成是一個Session
所以同時又好幾個Connect的Session了

而且如果有安裝MSN或是Yahoo Message或是Skype
那麼你連一個朋友就是一個Session
所以我們曾經做過一個統計
電腦剛開機的瞬間
含通訊軟體的登入
大約產生150個Session
開完機之後Current Session(持續正在連線的連線數)會下降
如果電腦都不活動
Current Session大約只會剩下到3~5個Session
那剛剛為何我們是看到Current Connections=20個
那是因為小弟的電腦三套通訊軟體全開^^

那麼Vigor 2920的Current Session是50,000個那一個數字
非Max Session,一般Max Session是Current Session的好幾倍
Max Session是表示說這一台機器可以處理的最大即時連線數
跟Current Session是不一樣的
通常賣的人會標示Max Session,不會標示Current Session
所以我們常常可以看見設備一開始用P2P的軟體之後就掛點,死機,脫機(通稱熱當)
而Vigor 2920還能活的好好的因素是因為他的Current Session比別家的機器高

那麼回到安裝在出租套房的網路管理問題上
使用就必須特別注意
(Vigor2920學校網路環境使用範例請看另一篇,因為設定有點不一樣)

我們剛剛一直在談Current Session就是問題的重點了
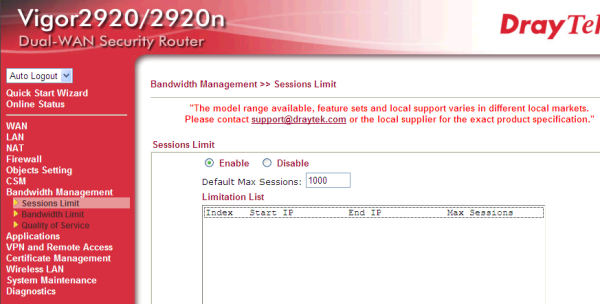
只需要登入Vigor 2920的控管畫面找到
Bandwidth Management >> Sessions Limit
Sessions Limit
點選Enable
Default Max Sessions:800或1000
再點選最底下的OK就可以了

然後在學生宿宿的網路管理上面一定要加設定頻寬管控
因為現在的學生太強了^^
可以沒電視
可以沒飯吃
但是一定要有網路
所以網路一定要24小時都要存在
最好要用就有
而且不能斷線
所以在學生宿舍跟出租宿舍的網路管理上面一定要加設定頻寬管理
我們以10/2M或是20/2M來計算使用量
上傳頻寬一定要限定在500Kbps以下
這個有個大約的計算方法
並不是平均除
比如10/2M平均分給10間套房
那麼上傳是2M/10,一間只能分到200Kbps
這樣的算法是有問題的^^
200Kbps可以再乘2
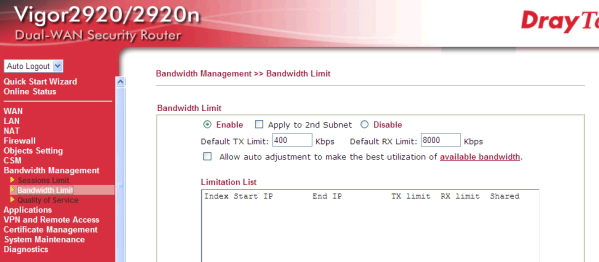
給每一間房間400Kbps差不多
因為魔獸打怪也差不多需要上傳400Kbps
所以在Vigor 2920的設定畫面要設定如下
Bandwidth Management >> Bandwidth Limit

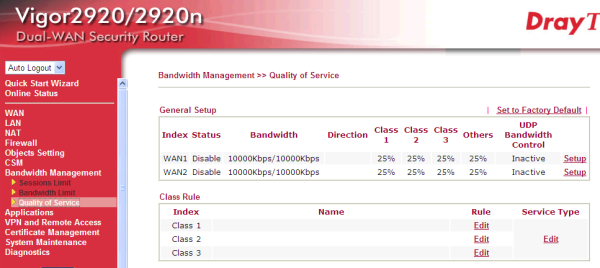
因為Vigor 2920還提供了一個聰明的頻寬控管方法Quality of Service
不過在學生宿舍我們這一個項目可以不用管理
所以建議關掉
Bandwidth Management >> Quality of Service

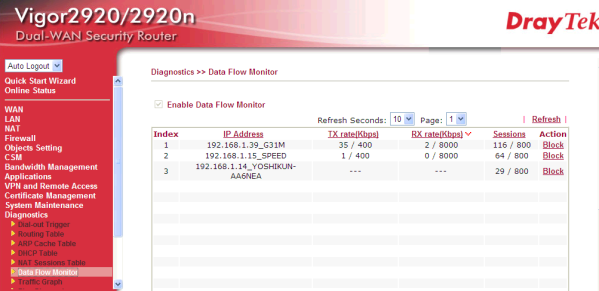
如果要再觀察電腦Session的使用狀況
只需要點選控制畫面的選單最後一項
Diagnostics >> Data Flow Monitor
Enable Data Flow Monitor

就可以看見電腦的連線狀況
那或許你會問
當 Current Session超過800或是1000時Vigor 2920會怎麼處理

^^
他會被舉紅牌(紅字)在他的IE瀏覽器上面
“You have reached the maximum number of permitted Internet sessions.
Please close one or more applications to allow furthur Internet access.
Contact your system administrator for further information. “

看到這裏,你會發現跟學校環境有點類似,只是多了頻寬的管控
呵呵
真正的問題是由後面開始,少了這東西包您服務跑不完
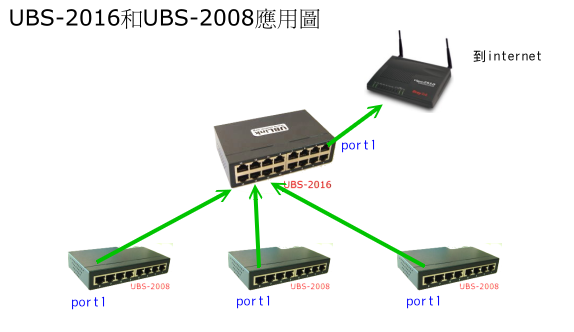
UBS-2008和UBS-2016傻瓜型vlan Switch


台灣製造
價格同一般的Switch Hub集線器
http://www.ublink.org/index.php/2010-02-27-09-11-23/switch.html不用設定
共用Port為Port 1
Port 2~8是完全隔開的
因此此設備最適合用在學生出租宿舍
或是社區寬頻大樓
或是出租公寓
每一間房間都切開的好好的
隔壁間電腦中毒
或是亂插IP分享器防火牆
通通可以不用管他
甚至可以完全不用管ARP病毒或是NetCut 網路剪刀手的惡搞狀況
甚至可以不用怕隔壁房間盜走您的帳號跟密碼


所以UBS-2008和UBS-2016才是學生宿舍或是出租宿舍的王牌利器
2010年6月10日 星期四

Vigor2920學校網路環境使用範例


Vigor2920學校網路環境使用範例

因為Vigor 2920的NAT效能已經到達140Mbps
所以放在電腦教室前端相當的好用
為何要放在電腦教室的前端
這是因為使用分區管理的觀念
萬一電腦教室的電腦出問題
不會一下子就影響到整個校園網路

而且Vigor 2920有50,000個Current Session
因此整個效能以電腦教室有50台電腦計算
每一台電腦可以分得5000個Current Session使用

很多人常搞不清楚為何要計算電腦連線的Session
不是計算使用頻寬就好了嗎
這是因為早期電腦一般只有拿來做文書處理跟本機自己玩玩Game
現在是因為ON-Line Game和線上的影音連線和P2P的盛行
所以網路連線數需求激增
如果您未更改登錄檔前
IE目前只鎖兩個下載
連線數也是被限制成10個
因為這會影響到P2P的傳輸

而Session的計算方式很簡單
只要在命令提示字元處下Command netstat –s

你會發現畫面中間有一個Current Connections=20
這就是說正在連線當中的有20個Session
這Session是怎樣統計的
我們舉一個簡單的例子
就說一個開啟IE的Web畫面
第一個發出的封包是DNS udp port 53查詢,所以就已經是產生一個Session了
第二個發出的封包是http tcp port 80的封包,因此已經是第二個Session封包了
然後因為Web畫面裏常常分割成好幾個區塊
比如文字是一個區塊
一張圖片是一個區塊
因此一個區塊又算成是一個Session
所以同時又好幾個Connect的Session了

而且如果有安裝MSN或是Yahoo Message或是Skype
那麼你連一個朋友就是一個Session
所以我們曾經做過一個統計
電腦剛開機的瞬間
含通訊軟體的登入
大約產生150個Session
開完機之後Current Session(持續正在連線的連線數)會下降
如果電腦都不活動
Current Session大約只會剩下到3~5個Session
那剛剛為何我們是看到Current Connections=20個
那是因為小弟的電腦三套通訊軟體全開^^

那麼Vigor 2920的Current Session是50,000個那一個數字
非Max Session,一般Max Session是Current Session的好幾倍
Max Session是表示說這一台機器可以處理的最大即時連線數
跟Current Session是不一樣的
通常賣的人會標示Max Session,不會標示Current Session
所以我們常常可以看見設備一開始用P2P的軟體之後就掛點,死機,脫機(通稱熱當)
而Vigor 2920還能活的好好的因素是因為他的Current Session比別家的機器高

那麼回到安裝在學校的電腦教室時的環境上使用注意
我們剛剛一直在談Current Session就是問題的重點了
只需要登入Vigor 2920的控管畫面找到
Bandwidth Management >> Sessions Limit
Sessions Limit
點選Enable
Default Max Sessions:1000
再點選最底下的OK就可以了


如果要再觀察電腦Session的使用狀況
只需要點選控制畫面的選單最後一項
Diagnostics >> Data Flow Monitor
Enable Data Flow Monitor

就可以看見電腦的連線狀況
那或許你會問
當 Current Session超過1000時Vigor 2920會怎麼處理

^^
他會被舉紅牌(紅字)在他的IE瀏覽器上面
“You have reached the maximum number of permitted Internet sessions.
Please close one or more applications to allow furthur Internet access.
Contact your system administrator for further information.
“

2010年5月24日 星期一

虛擬私有網路 (VPN) 設定 - 使用 SSL VPN 服務,電腦是否需要安裝額外的應用程式 ?

虛擬私有網路 (VPN) 設定 - 使用 SSL VPN 服務,電腦是否需要安裝額外的應用程式 ?

VigorPro 5300
VigorPro 5510
Vigor 2950
Vigor 2950G
Vigor 2955

不同的 SSL VPN 應用所支援的服務特性皆不相同,例如 :

SSL Web Proxy (SSL 網頁伺服器)
這個功能完全以網頁操作為主,您的電腦不必安裝額外的應用程式。

SSL 應用 (Samba)
這個功能完全以網頁操作為主,您的電腦不必安裝額外的應用程式。

SSL應用 (VNC / RDP)
需下載 JAVA applet 並安裝在電腦上。

SSL Tunnel
我們提供二種方式 (ActiveX 和 JAVA) 來建立 SSL Tunnel,這二種方法都會安裝一個除了ActiveX 或 Applet 以外的執行檔及虛擬驅動程式在電腦上。


SSL VPN可以透過Web Application搖控電腦跟存取檔案

SSL VPN可以透過Web Application搖控電腦跟存取檔案

VigorPro 5300
VigorPro 5510
Vigor 2950
Vigor 2950G
Vigor 2955

可使用的是VNC
或RDP(遠端桌面連線,支援Windows XP/Windows 2000/Windows 2003/Windows Vista)
Smaba(網路芳鄰)